Peretas Korea Utara Curi Kripto lewat Video Call Palsu
FBI menyebut skema FaceStealer yang diduga melibatkan peretas Korea Utara telah menjerat lebih dari 900 orang dan terkait pencurian kripto lebih dari 400 juta dollar AS.
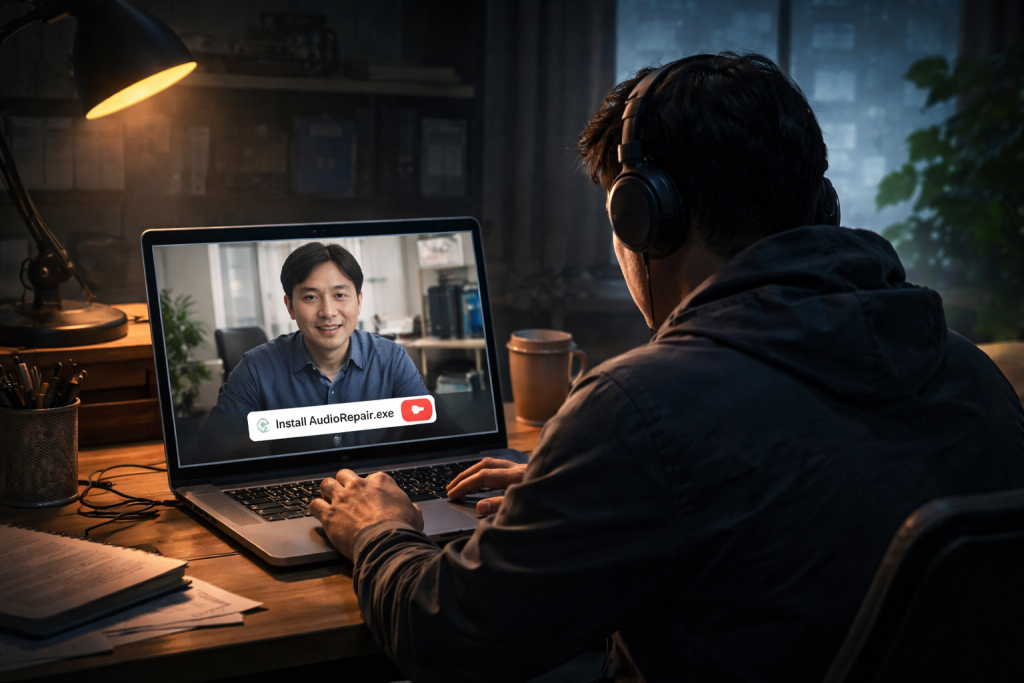
Peretas yang diduga didukung Korea Utara memakai panggilan video palsu untuk menjerat lebih dari 900 korban dan mencuri aset kripto senilai lebih dari 400 juta dollar AS, atau sekitar Rp 7,3 triliun. FBI menyebut operasi bernama FaceStealer itu berlangsung dalam 18 bulan terakhir.
Skema ini menyasar pekerja industri kripto dan Web3, terutama mereka yang mengembangkan atau merawat perangkat lunak sumber terbuka. Modusnya tidak dimulai dengan pesan berisi permintaan uang, melainkan ajakan bertemu melalui video. Pelaku memanfaatkan kepercayaan korban terhadap orang yang dikenalnya dan layanan konferensi daring.
FBI menyatakan hasil pencurian kripto berskala besar menjadi sumber pendanaan program senjata Korea Utara. Direktur Siber FBI, Brett Leatherman, mengatakan rezim tersebut telah mengumpulkan miliaran dolar dari pencurian semacam itu dalam beberapa tahun terakhir. Pernyataan FBI mengenai FaceStealer dilaporkan BBC dan diberitakan sejumlah media, termasuk detikNews.
Undangan video dibuat seolah berasal dari orang tepercaya
Pelaku menghubungi calon korban menggunakan akun media sosial palsu atau akun yang lebih dulu mereka kuasai. Korban kemudian diajak mengikuti panggilan melalui layanan tiruan yang tampilannya menyerupai Zoom, Microsoft Teams, atau Google Meet.
Agar pertemuan terasa meyakinkan, pelaku memutar rekaman video seseorang yang dikenal target. Dengan begitu, korban mendapat kesan bahwa panggilan tersebut benar-benar berasal dari rekan atau kenalan, bukan dari pihak yang mencoba menyusup ke perangkatnya.
Setelah panggilan berjalan, pelaku sengaja membuat suara terdengar bermasalah. Korban lalu melihat instruksi untuk memperbaiki gangguan itu dengan membuka tautan. Tautan tersebut bukan jalan keluar untuk masalah audio. Menurut FBI dan Departemen Kehakiman AS, proses itu justru dapat memasang perangkat lunak berbahaya di komputer atau perangkat korban.
Malware yang terpasang memungkinkan pelaku mengakses daftar kontak dan aplikasi pada perangkat. FBI juga menyebut percakapan video direkam tanpa sepengetahuan korban. Rekaman itu kemudian dipakai lagi untuk membangun kepercayaan dalam upaya menipu orang lain.
Industri kripto dan pengembang perangkat lunak jadi sasaran
Penargetan pekerja kripto dan Web3 membuat modus ini bertumpu pada akses ke lingkungan profesional korban. Pengembang perangkat lunak sumber terbuka juga termasuk sasaran, menurut keterangan FBI. Namun, keterangan yang disampaikan lembaga itu tidak merinci bagaimana setiap infeksi perangkat berujung pada pencurian aset kripto.
FBI menggambarkan FaceStealer sebagai rekayasa sosial yang efektif, bahkan terhadap pengguna komputer yang mengerti teknologi dan keamanan siber. Asisten Direktur FBI yang memimpin kantor lapangan Los Angeles, Patrick Grandy, menyebut pelaku mengeksploitasi kepercayaan orang terhadap layanan konferensi video dan hubungan pribadi.
“Hal ini mengeksploitasi kepercayaan kita terhadap platform konferensi video yang ada di mana-mana serta hubungan pribadi yang kita hargai,” ujar Patrick Grandy.
Peringatan Grandy menegaskan bahwa kemampuan teknis saja tidak serta-merta membuat seseorang kebal. Dalam skema ini, pemicu serangan bukan pesan mencurigakan yang langsung meminta kredensial, melainkan situasi yang dibuat tampak biasa: bertemu lewat video, melihat orang yang dikenal, lalu diminta mengatasi gangguan suara.
Pengungkapan muncul setelah kasus besar Binance
Pengumuman mengenai FaceStealer muncul sekitar sepekan setelah Binance mengungkap peretasan yang memakai kedok wawancara kerja. Nilai kerugian dalam kasus tersebut dilaporkan mencapai 6,3 miliar dollar AS atau sekitar Rp 115,4 triliun. Aparat penegak hukum AS mengaitkan serangan itu dengan pihak yang memiliki hubungan dengan Korea Utara.
Kedua perkara tersebut merupakan kasus berbeda. Bahan yang disampaikan FBI tidak menyebut FaceStealer sebagai metode yang digunakan dalam peretasan Binance. Pyongyang juga membantah tuduhan keterlibatan dalam serangan siber yang dikaitkan dengan Korea Utara.
Besarnya nilai yang diumumkan dalam dua kasus itu memperlihatkan perhatian aparat AS terhadap pencurian aset digital yang diduga melibatkan jaringan Korea Utara. Untuk FaceStealer, FBI telah menyampaikan jumlah korban dan pola penipuannya, tetapi belum merinci identitas para korban maupun tindak lanjut penyelidikan terhadap setiap serangan.